







 Covivio Hotels-ის შემოსავალი ცხრა თვეში 4,7%-ით გაიზარდა
 ლიეტუვაში ბინების ფასების ზრდა დაჩქარდა
 საერთაშორისო შემოსავლები რეკორდულ ნიშნულზეა, უცხოური ბარათებით ოპერაციები კი 31%-ით გაიზარდა - როგორია ტურისტული აქტივობის ეკონომიკური შედეგები საქართველოში, ბოლო წლებსა და თვეებში
 ნორვეგიის ნავთობის ფონდი ევროპის საწყობებში €1,5 მლრდ-ის ინვესტიციას განახორციელებს
 ბაზრების ვარდნა 30 ოქტომბერს: დაიცავს თუ არა კაპიტალს ბრენდული სასტუმროები
 თბილისში საცხოვრებელი უძრავი ქონება წლიურად 5.9%-ით გაძვირდა
კიბერშეტევამ რუმინეთში უძრავი ქონების გარიგებები შეაჩერა
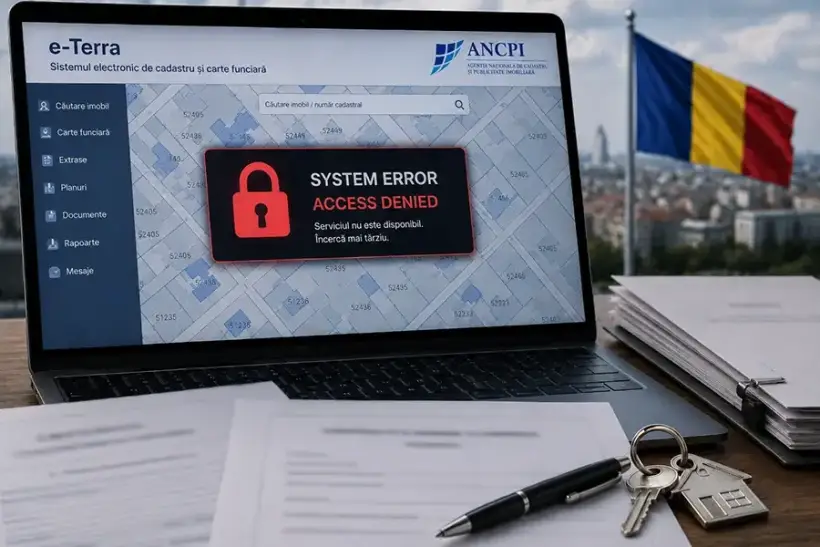
რუმინეთის კადასტრისა და უძრავი ქონების რეგისტრაციის ეროვნულ სააგენტოზე (ANCPI) განხორციელებულმა კიბერშეტევამ უწყების ძირითადი საინფორმაციო სისტემები მწყობრიდან გამოიყვანა და მთელი ქვეყნის მასშტაბით უძრავი ქონების გარიგებების გაფორმება ფაქტობრივად შეაჩერა. თავდამსხმელმა ფსევდონიმით ByteToBreach განაცხადა შიდა მონაცემებისა და საწყისი კოდის მოპარვის შესახებ, იტყობინება Cybernews.
ჰაკერმა თანხა მოითხოვა და მონაცემების წაშლა დაიწყო
თავდაპირველად ANCPI-ის წარმომადგენლები საინფორმაციო სისტემების გათიშვას ტექნიკური პრობლემებით ხსნიდნენ. მოგვიანებით უწყებამ აღიარა, რომ კიბერშეტევის მსხვერპლი გახდა. ByteToBreach-მა ჰაკერულ ფორუმზე დაწერა, რომ წვდომა მოიპოვა რუმინეთის მოქალაქეთა მონაცემთა ბაზებზე და ასევე დააკოპირა GitLab-ის სერვერები, სადაც სააგენტოს სისტემების, მათ შორის e-Terra-სა და RENNS-ის საწყისი კოდი ინახებოდა.
სავარაუდოდ, თავდამსხმელი ინფრასტრუქტურაში მოქმედი სააღრიცხვო ჩანაწერების (credentials) გამოყენებით შეიჭრა. მან სცადა ANCPI-სგან გამოსასყიდის მიღება, თუმცა გამოძალვამ შედეგი არ გამოიღო. ამის შემდეგ ჰაკერმა მისთვის ხელმისაწვდომი ინფორმაციის, მათ შორის შიდა დოკუმენტებისა და თანამშრომელთა მონაცემების წაშლა დაიწყო. ის ასევე ამტკიცებდა, რომ სისტემების აღდგენის გასართულებლად სარეზერვო ასლებს ანადგურებდა.
ოფიციალურმა გამოძიებამ მოგვიანებით შეტევის მასშტაბების დაზუსტების საშუალება მისცა. რუმინეთის ხელისუფლებამ დაადასტურა გამოსასყიდი პროგრამის (ransomware) გამოყენება: დაშიფრული და წაშლილი იყო ვირტუალიზაციის ინფრასტრუქტურის ნაწილები, სადაც ANCPI-ის აპლიკაციები იყო განთავსებული. ამასთან, ცენტრალური საკადასტრო ბაზა რუმინეთის უძრავი ქონების ობიექტებისა და რეგისტრირებული საკუთრების უფლებების შესახებ არ დაზარალებულა. სააგენტომ განაცხადა, რომ სარეზერვო ასლები რამდენიმე ცალკეულ ადგილას ინახებოდა, რამაც კიბერინციდენტის შემდეგ ინფორმაციის აღდგენის შესაძლებლობა უზრუნველყო.
კიბერდაზვერვის კომპანია KELA მიიჩნევს, რომ ByteToBreach-ის ანგარიშის უკან, სავარაუდოდ, ალჟირის ქალაქ ორანიდან ზაქარია მაჰჯუბი დგას. მკვლევრები მას ახასიათებენ როგორც ტექნიკურად მომზადებულ კიბერკრიმინალს, რომელიც ბანკების, ავიაკომპანიებისა და სახელმწიფო ორგანიზაციების კონფიდენციალურ მონაცემებს ყიდის. ByteToBreach-ს ასევე უკავშირებენ 2026 წლის დასაწყისში შვედეთის ელექტრონული მთავრობის პორტალის გატეხვას. მკვლევრები არ გამორიცხავენ მის მონაწილეობას სლოვაკეთის, უკრაინის, პოლონეთისა და ლიეტუვის სახელმწიფო რეესტრებზე თავდასხმებში. ეს მონაცემები ეფუძნება კიბერუსაფრთხოების სპეციალისტების დასკვნებს და ჯერ ოფიციალურად არ არის დადასტურებული სამართალდამცავი ორგანოების მიერ.
შეტევის შედეგები რუმინეთის უძრავი ქონების ბაზრისთვის
შეტევის შედეგები სწრაფად გასცდა თავად უწყების ფარგლებს. ნოტარიუსები ვერ ახერხებდნენ მიწის რეესტრიდან ამონაწერების მიღებას, ნასყიდობის ხელშეკრულებების დამოწმებასა და იპოთეკის რეგისტრაციას. პრობლემის მასშტაბი მნიშვნელოვანი იყო: ყოველწლიურად რუმინეთში საშუალოდ 150 000-დან 170 000-მდე უძრავი ქონების ობიექტი იყიდება. გარდა ამისა, e-Terra გამოიყენება არა მხოლოდ მესაკუთრის შეცვლისას. მომხდარი შეეხო ბანკებს, დეველოპერებს, საკადასტრო სპეციალისტებსა და სხვა ოპერაციებს, რომლებისთვისაც სახელმწიფო რეგისტრაციაა საჭირო.
გარდა ამისა, შეფერხება ბაზრისთვის მგრძნობიარე პერიოდში მოხდა. 1 აგვისტოდან ახალ საცხოვრებელზე რუმინეთში დღგ-ის განაკვეთი 9-დან 21%-მდე გაიზარდა. მყიდველთა ნაწილისთვის სრულდებოდა გარდამავალი პერიოდი, რაც ადრე დადებული გარიგებების 9%-იანი ტარიფით დასრულების საშუალებას იძლეოდა. საკადასტრო სისტემის გაჩერების გამო, ზოგიერთმა მყიდველმა ფიზიკურად ვერ შეძლო საჭირო დოკუმენტების დადგენილ ვადამდე გაფორმება.
შედეგად, ხელისუფლებამ შესაბამისი გარიგებების 9%-იანი დღგ-ით დასრულების შესაძლებლობა 2026 წლის 30 სექტემბრამდე გაახანგრძლივა. შეღავათი ეხება მყიდველებს, რომლებიც აკმაყოფილებენ დადგენილ გარდამავალ პირობებს, მათ შორის წინასწარი ხელშეკრულება 2025 წლის 1 აგვისტომდე გააფორმეს.
კომპანია Intrudify-ის თანადამფუძნებელმა და გენერალურმა დირექტორმა მარკ ბელაშესკუმ e-Terra-ს მთელი სისტემის კრიტიკული წერტილი უწოდა — ერთი სახელმწიფო სერვისის გათიშვამ ერთდროულად შეაჩერა ბაზრის მონაწილეთა მთელი რიგის მუშაობა.
კიბერუსაფრთხოებაზე IT ბიუჯეტის დაახლოებით 0,2% იხარჯებოდა
შეტევის შემდეგ ყურადღება მიიპყრო ANCPI-ის საინფორმაციო სისტემების დაცვის დონემ. Ziarul Financiar-ის ანალიზი აჩვენებს, რომ 2007 წელს კადასტრის ელექტრონული სისტემის ამოქმედების შემდეგ, უწყებამ IT-ისა და არქივების გაციფრულების სფეროში დაახლოებით 710 მლნ ლეის (€163 მლნ) ღირებულების კონტრაქტები გააფორმა. დაახლოებით 516 მლნ ლეი მიმართული იყო პროგრამულ და აპარატულ უზრუნველყოფაზე, სერვისებსა და მომსახურებაზე, ხოლო კიდევ თითქმის 200 მლნ — ქაღალდის საადგილმამულო წიგნების სკანირებასა და ინდექსაციაზე. ამასთან, უშუალოდ კიბერუსაფრთხოებასთან დაკავშირებულ პროექტებზე შვიდი წლის განმავლობაში 1,6 მლნ ლეიზე ნაკლები დაიხარჯა — მთლიანი ხარჯების დაახლოებით 0,2%.
რუმინეთის კიბერუსაფრთხოების ეროვნული დირექტორატის (DNSC) დირექტორმა დან კიმპიანმა განაცხადა, რომ შეტევა ტექნიკურად რთული არ ყოფილა და მისი თავიდან აცილება შესაძლებელი იყო. თავდამსხმელმა ისარგებლა სისუსტეებით, რომელთა შესახებაც DNSC-ის სპეციალისტებმა საკადასტრო სააგენტო ინციდენტამდე ცოტა ხნით ადრე გააფრთხილეს. Bit Sentinel-ის დამფუძნებელმა და ხელმძღვანელმა ანდრეი ავედენეიმ მომხდარი შიდა ქსელის არასაკმარისი სეგმენტაციითა და კრიტიკულად მნიშვნელოვან რესურსებზე მარტივი წვდომით ახსნა.
რუმინეთის ეკონომიკის მინისტრის მოვალეობის შემსრულებელმა ირინეუ დერეუმ ასევე განაცხადა კიბერშეტევების პრევენციის გაძლიერების აუცილებლობის შესახებ. ასეთი რისკების სრულად გამორიცხვა შეუძლებელია, თუმცა სახელმწიფო დაწესებულებებმა ინფორმაციული უსაფრთხოება ერთ-ერთ მთავარ პრიორიტეტად უნდა განიხილონ, ხაზგასმით აღნიშნა მან.
სისტემამ მუშაობა ოთხი კვირის შემდეგ განაახლა
e-Terra-ს აღდგენა 11 აგვისტოს დაიწყო, შეტევიდან თითქმის ერთი თვის შემდეგ. სისტემის ხელახალი გაშვების პირველსავე დღეს 24 695 განაცხადი დარეგისტრირდა. წვდომა მიიღეს საკადასტრო სამსახურების თანამშრომლებმა და ნოტარიუსებმა, ხოლო ამონაწერების გაცემის განახლებით კვლავ შესაძლებელი გახდა უძრავი ქონების გარიგებების გაფორმება. ANCPI-ის სხვა ონლაინ პლატფორმების ჩართვა ხელისუფლებამ ეტაპობრივად, უსაფრთხოების დამატებითი შემოწმებების შემდეგ გადაწყვიტა. გაშვებიდან პირველი კვირის განმავლობაში e-Terra-ს მეშვეობით უკვე 205 995 განაცხადი შევიდა. ANCPI-მ მომატებული დატვირთვა იძულებითი გაჩერების დროს დაგროვილი მიმართვებით ახსნა.
International Investment-ის ანალიტიკოსები აღნიშნავენ, რომ კიბერშეტევას რუმინეთის საკუთრების უფლებათა სახელმწიფო რეესტრი არ გაუნადგურებია, თუმცა მან მთელი ქვეყნის მასშტაბით უძრავი ქონების ბაზრის მუშაობა დაარღვია. ერთ-ერთი საკვანძო სახელმწიფო სისტემის გათიშვა საკმარისი აღმოჩნდა გარიგებებისა და იპოთეკის რეგისტრაციის შესაჩერებლად და პრობლემები შეუქმნა ნოტარიუსებს, ბანკებს, დეველოპერებსა და მყიდველებს.
შეტევა სახელმწიფო სტრუქტურებისა და კრიტიკულად მნიშვნელოვანი ინფრასტრუქტურის დაცვის დონის დამატებითი შემოწმების მიზეზი გახდა. რუმინეთის გამოცდილება შეიძლება სიგნალი აღმოჩნდეს სხვა ქვეყნებისთვისაც: ელექტრონული რეესტრების განვითარებასთან ერთად, კიბერშეტევების შედეგები სულ უფრო ხშირად სცდება IT სფეროს საზღვრებს და მთელი დარგების საქმიანობაზე ახდენს გავლენას.
მიიღეთ კონსულტაცია უძრავ ქონებაში ინვესტიციების შესახებ International Investment-ის ექსპერტებისგან