





 סרביה מקימה מאגר מודעות נדל״ן מאוחד
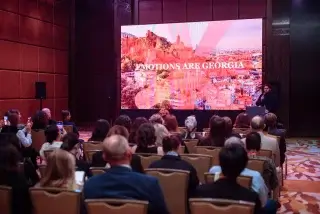 ״Emotions are Georgia״: רוד-שואו תיירותי של גאורגיה בקזחסטן
 בטביליסי נמכרו 74% מהדירות בפרויקטים עם מועד מסירה ב-2027
 השדרה החדשה מובילה במכירות, בתומי העתיקה במחירים: מגמות עדכניות בשוק הנדל״ן של בתומי לפי שכונות
 בלארוס מושכת משקיעים לאתרי נופש ומרפא
 גודאורי מטמיעה מערכת שלג מלאכותי ומסלולי לילה: אתר הסקי נערך לעונת החורף
נוכלים תקפו את פארקי הנופש של אוסטרליה
ABC
לקוחות פארקי הנופש באוסטרליה נתקלו בהונאה חדשה ומתוחכמת. עברייני רשת שולחים דרישות תשלום מזויפות עבור שהייה, תוך שימוש בפרטי נסיעה אמיתיים. אורחים ברשתות הגדולות BIG4, Reflections Holidays ו-G'day Parks הפכו ליעד, כאשר הם מתבקשים ללחוץ על קישור ולהזין את פרטי כרטיס האשראי, מדווח ABC News.
הודעות מזויפות בשם בתי המלון
הנוכלים שולחים דוא״ל, הודעות SMS והודעות ב-WhatsApp בשם חברות המוכרות היטב לתיירים. בחלק מהמקרים הם טוענים שהתשלום לא עבר, ובמקרים אחרים דורשים לאמת את פרטי כרטיס האשראי. הקישור מוביל לאתר חיצוני שנועד לדלות את נתוני התשלום של האורחים. חלק מההודעות אף כוללות איום לבטל את ההזמנה אם הדרישה לא תמולא בהקדם.
הודעות דומות קיבלו גם לקוחות של מלונות בטסמניה, מדווח ABC News. אורח במלון Wrest Point Casino בהובארט קיבל הודעה שכללה את מספר ההזמנה המדויק שלו, סוג החדר ותאריכי השהייה. שולחי ההודעה טענו כי הבנק חסם את הכרטיס והציעו לעדכן את הפרטים. למעשה, לא המלון עצמו ולא החברה המנהלת את מערכת ההזמנות שלו שלחו את ההודעה.
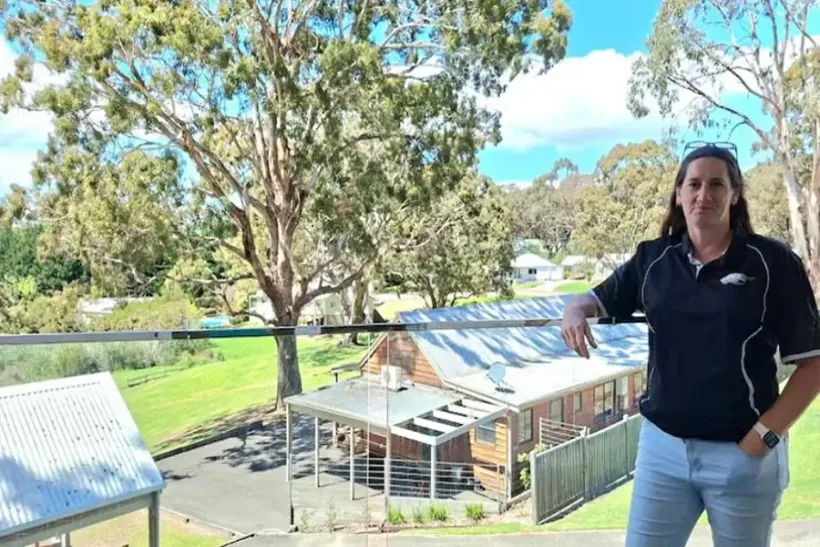
שרי מידסון, מנהלת פארק נופש במדינת ויקטוריה, סיפרה כי אורחים מודאגים החלו להתקשר מיד עם הפצת ההודעות. השמות ותאריכי השהייה בהודעות תאמו לחלוטין את ההזמנות האמיתיות. מבחינת הנופשים, הדבר נראה כפנייה רגילה ולגיטימית מהנהלת הפארק. בעלי הפארקים חוששים שההונאה תפגע במוניטין העסקי שלהם, על אף שההודעות נשלחו על ידי גורמים זרים.
כיצד הגיע המידע לידי הנוכלים
ב-26 באוקטובר זיהתה החברה האוסטרלית RMS Cloud פריצה למערכת ההזמנות שלה, המשמשת מלונות ופארקי נופש ברחבי העולם. התוקפים השיגו גישה לשמות ופרטי קשר של אורחים, כמו גם לפרטי הנסיעות. נתונים אלו מאפשרים להם להפיץ דרישות תשלום מזויפות בשמם של מקומות האירוח.
בתוכנות של RMS Cloud משתמשים יותר מ-6000 בתי מלון, פארקי נופש ודירות אירוח בעולם כולו. עם זאת, נתון זה אינו משקף את היקף הדליפה בפועל: טרם ידוע כמה אתרים ואורחים הושפעו מהאירוע. החברה מדגישה כי פרטי כרטיסי אשראי והעברות תשלום לא נחשפו בפריצה. הנוכלים מנסים להשיג את פרטי התשלום לאחר הדליפה, באמצעות פניות דיוג ישירות ללקוחות.
מפעילי מקומות האירוח הזהירו את האורחים וביקשו שלא ללחוץ על קישורים מהודעות חשודות. בכל שאלה הנוגעת לתשלום, מומלץ ליצור קשר ישיר עם המלון באמצעות האתר הרשמי או במספר הטלפון המופיע באישור ההזמנה המקורי. מי שכבר מסר את פרטי האשראי נקרא לפנות מיידית לבנק. RMS Cloud מנהלת חקירה בליווי מומחי אבטחת סייבר, בעוד לקוחותיה ממשיכים ליידע את קהל הנופשים.
תיירות באוסטרליה: נתונים וביקושים
באוגוסט 2026 הגיע מספר הנסיעות קצרות הטווח של זרים לאוסטרליה ל-755 530. מדובר בעלייה של 0,3% לעומת החודש המקביל בשנת 2025, אך בירידה של 4,3% בהשוואה לרמת אוגוסט 2019, כך לפי נתוני הלשכה לסטטיסטיקה (ABS). הרשות סופרת כניסות במעברי הגבול ולא את מספר המטיילים הייחודיים.
|
מדד |
יעד |
מספר נסיעות |
|
מדינת היעד |
ניו סאות' ויילס |
289 970 |
|
ויקטוריה |
177 380 |
|
|
קווינסלנד |
174 860 |
|
|
מדינת מוצא |
ניו זילנד |
110 210 |
|
סין |
106 990 |
|
|
יפן |
62 600 |
בחלוקה לפי יעד השהייה המוצהר, ניו סאות' ויילס הובילה עם 289 970 כניסות. בוויקטוריה נרשמו 177 380 ובקווינסלנד 174 860. מדינות המוצא המובילות היו ניו זילנד, סין ויפן: עם 110 210, 106 990 ו-62 600 כניסות בהתאמה.
עסקי תיירות בקווינסלנד מדווחים על ירידה בביקוש, כותב ABC News. במהלך שנת הכספים שהסתיימה ביוני 2026, אזור בנדברג אירח 750 000 מבקרים ללינת לילה, שהוציאו A$430 מיליון. עם זאת, בחוות Splitters Farm המקומית מספר המבקרים ירד ב-30%.
מגמה דומה נרשמה בחברת Whalesong Cruises בהרווי ביי, שבה מספר ההזמנות לסיורי שייט ירד ב-30% בהשוואה לעונה הקודמת. נציגי הענף מקשרים זאת למחירי הדלק הגבוהים ולהתייקרויות נוספות. מטיילים מתכננים את תקציבם בקפידה רבה יותר ודוחים את ההחלטה על הנסיעה לרגע האחרון. שני המדדים מתייחסים לפעילותם של מפעילים בודדים ולא לכלל שוק התיירות באוסטרליה.
סיכוני הדיגיטל בשוק המלונאות
אנליסטים של International Investment מציינים כי המקרה של RMS Cloud חשף את נקודות התורפה במכירות דיגיטליות של אירוח תיירותי. גם ללא דליפה ישירה של פרטי אשראי, מידע על הזמנות עלול לשמש להונאת אורחים. במצב כזה נפגע האמון בעצם תהליך התשלום, גם אם המלון עצמו שמר על נהלי אבטחה מחמירים.
לבעיה זו יש גם היבט ענפי רחב. פלטפורמה טכנולוגית אחת משרתת שורה ארוכה של מלונות עצמאיים ופארקי נופש, כך שתקרית אצל ספק חיצוני עלולה להשפיע במקביל על מותגים רבים. ההשלכות המסחריות משתנות בין נכס לנכס: רבות תלוי בנתח המכירות המקוונות, במאפייני קהל הלקוחות וביכולת ליצור קשר מהיר עם האורחים.
טרם ברור כמה נופשים ספגו הפסדים כספיים והאם בוטלו הזמנות בעקבות הודעות ההונאה. אין כרגע בסיס לקשר בין מקרה זה לבין שינויים בתנועת התיירות הכללית. עם זאת, האירוע ממחיש כי בעת הערכת נכסי מלונאות, שיעורי תפוסה והכנסות אינם משקפים לבדם את מלוא התלות של העסק בתשתית הדיגיטלית החיצונית.
קבלו ייעוץ מומחה בנושא השקעות בנדל"ן מנציגי International Investment
שאלות נפוצות
מה אירע במערך הזמנות הנופש באוסטרליה?
אורחים במלונות ובפארקי נופש קיבלו דרישות תשלום מזויפות, שכללו תאריכי נסיעה אמיתיים ופרטי הזמנה מדויקים.
אילו רשתות הושפעו מהודעות ההונאה?
על קבלת הודעות חשודות דיווחו לקוחות BIG4, Reflections Holidays ו-G'day Parks. אין פירוש הדבר שהמערכות הפנימיות של כל אחת מהרשתות נפרצו.
כיצד השיגו התוקפים את פרטי האורחים?
ב-26 באוקטובר זיהתה RMS Cloud חדירה בלתי מורשית למערכת ההזמנות, שאפשרה גישה לשמות, פרטי קשר ונתוני חופשות.
האם נחשפו פרטי כרטיסי אשראי?
לפי הודעת RMS Cloud, נתוני כרטיסי האשראי לא דלפו. הנוכלים מנסים להשיגם באמצעות קישורים הנשלחים בהודעות הפישינג.
כיצד לוודא את אמינותה של דרישת תשלום?
יש ליצור קשר ישיר עם המלון או פארק הנופש באמצעות פרטי הקשר הרשמיים. במידה שפרטי הכרטיס כבר נמסרו, יש לפנות מיידית לבנק.