





 Сербия готовит единую базу объявлений о недвижимости
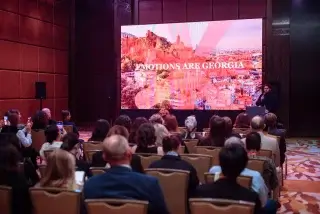 «Emotions are Georgia»: туристическое роуд-шоу Грузии в Казахстане
 В Тбилиси распродано 74% квартир в проектах со сроком сдачи в 2027 году
 Новый бульвар лидирует по продажам, Старый Батуми — по ценам
 Беларусь привлекает инвесторов на курорты
 Гудаури внедряет систему искусственного оснежения и ночные трассы
Мошенники атаковали туристические парки Австралии
ABC
Клиенты туристических парков Австралии столкнулись с новой схемой мошенничества. Злоумышленники рассылают поддельные требования об оплате проживания, используя реальные сведения о поездках. Под угрозой оказались гости крупных сетей BIG4, Reflections Holidays и G'day Parks, которым предлагают перейти по ссылке и ввести данные банковских карт, пишет ABC News.
Поддельные письма от имени гостиниц
Мошенники отправляют письма, SMS и сообщения в WhatsApp от имени знакомых туристам компаний. В одних случаях они сообщают, что оплата не прошла, в других требуют подтвердить банковскую карту. Ссылка ведет на сторонний сайт, где у гостя пытаются получить платежные данные. Некоторые сообщения содержат угрозу отменить проживание, если человек не выполнит требование.
С подобными письмами столкнулись и клиенты гостиниц Тасмании, пишет ABC News. Гость Wrest Point Casino в Хобарте получил сообщение с правильным номером заказа, типом номера и датами поездки. Авторы письма утверждали, что банк заблокировал карту, и предлагали обновить данные. При этом ни сам отель, ни компания, обслуживающая его бронирования, письмо не отправляли.
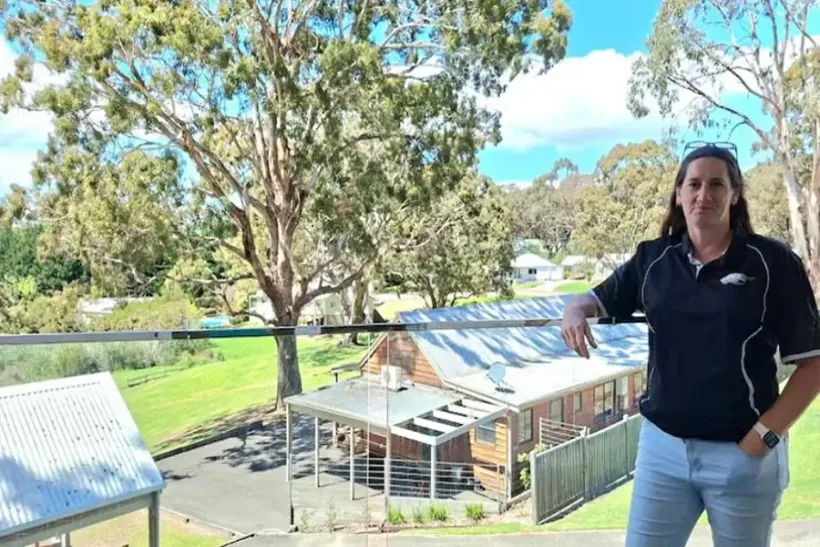
Шери Мидсон, управляющая туристическим парком в штате Виктория, рассказала, что обеспокоенные гости начали звонить сразу после появления рассылки. Имена и даты проживания в сообщениях совпадали с действительными заказами. Для путешественников это выглядело как обычное обращение от администрации. Владельцы парков опасаются, что обман клиентов ударит по репутации их бизнеса, хотя письма рассылали посторонние.
Как данные оказались у мошенников
26 октября австралийская компания RMS Cloud обнаружила взлом системы бронирования, которую используют гостиницы и туристические парки по всему миру. Злоумышленники получили доступ к именам и контактам гостей, а также информации о поездках. Эти сведения позволяют отправлять поддельные требования об оплате проживания от имени объектов размещения.
Программами RMS Cloud пользуются более 6000 отелей, туристических парков и апартаментов по всему миру. Однако это число не показывает масштабы утечки: сколько объектов и гостей затронуто, пока неизвестно. Компания утверждает, что сведения о банковских картах и проведенных платежах не были раскрыты. Мошенники пытаются получить реквизиты уже после утечки, направляя клиентам поддельные запросы.
Операторы размещения предупредили гостей и попросили не переходить по ссылкам из подозрительных сообщений. Если возникает вопрос об оплате, лучше самостоятельно связаться с гостиницей через официальный сайт или номер из подтверждения заказа. Тем, кто уже передал реквизиты карты, советуют немедленно обратиться в банк. RMS Cloud ведет расследование с участием специалистов по кибербезопасности, а ее клиенты продолжают информировать путешественников.
Туризм Австралии: статистика и спрос
В августе 2026-го число краткосрочных поездок иностранцев в Австралию достигло 755 530. Это на 0,3% больше, чем за такой же месяц 2025-го, но на 4,3% меньше уровня августа 2019-го, сообщило Бюро статистики (ABS). Ведомство учитывает пересечения границы, а не число уникальных путешественников.
|
Показатель |
Направление |
Число поездок |
|
Штат пребывания |
Новый Южный Уэльс |
289 970 |
|
Виктория |
177 380 |
|
|
Квинсленд |
174 860 |
|
|
Страна отправления |
Новая Зеландия |
110 210 |
|
Китай |
106 990 |
|
|
Япония |
62 600 |
По заявленному месту пребывания лидировал Новый Южный Уэльс — 289 970 визитов. На Викторию пришлось 177 380, на Квинсленд — 174 860. Главными странами отправления были Новая Зеландия, Китай и Япония: соответственно 110 210, 106 990 и 62 600 поездок.
Туристические предприятия Квинсленда сообщают о снижении спроса, пишет ABC News. За финансовый год, завершившийся в июне 2026-го, регион Бандаберг принял 750 000 гостей с ночевкой, которые потратили A$430 млн. При этом на местной ферме Splitters Farm число посетителей сократилось на 30%.
Похожую динамику зафиксировала компания Whalesong Cruises в Херви-Бей: количество бронирований морских экскурсий снизилось на 30% по сравнению с предыдущим сезоном. Представители бизнеса связывают это с высокими ценами на топливо и другими расходами. Путешественники внимательнее планируют бюджет и все чаще откладывают решение о поездке до последнего момента. Оба показателя относятся к отдельным операторам, а не к туристическому рынку Австралии в целом.
Цифровые риски гостиничного рынка
Аналитики International Investment отмечают, что история с RMS Cloud выявила уязвимость цифровых продаж туристического жилья. Даже без утечки банковских реквизитов сведения о бронированиях могут использоваться для обмана гостей. В таком случае под угрозой оказывается доверие к самому способу оплаты, хотя гостиница могла не допустить нарушения безопасности.
У этой проблемы есть и отраслевой масштаб. Одной технологической платформой пользуются независимые отели и туристические парки, поэтому инцидент у поставщика способен затронуть сразу несколько брендов. При этом коммерческие последствия для каждого объекта могут различаться: многое зависит от доли онлайн-продаж, характера клиентской базы и возможностей оперативно связаться с гостями.
Пока неизвестно, сколько путешественников понесли финансовые потери и были ли отменены заказы из-за мошеннических сообщений. Оснований связывать этот случай с изменением туристического потока также нет. Однако он показывает, что при оценке гостиничного актива показатели загрузки и выручки не отражают всей зависимости бизнеса от внешней цифровой инфраструктуры.
Получите консультацию об инвестициях в недвижимость у экспертов International Investment
Частые вопросы
Что произошло с бронированиями туристического жилья в Австралии?
Гости отелей и туристических парков стали получать поддельные запросы на оплату. В сообщениях использовались реальные даты поездок и другие сведения о заказах.
Какие сети столкнулись с мошенническими сообщениями?
О подозрительных запросах рассказали клиенты BIG4, Reflections Holidays и G'day Parks. Это не означает, что системы каждой из сетей были взломаны.
Откуда злоумышленники получили данные гостей?
26 октября RMS Cloud обнаружила несанкционированный доступ к системе бронирования. Мошенникам стали доступны имена, контакты и информация о поездках.
Были ли раскрыты данные банковских карт?
По заявлению RMS Cloud, платежные реквизиты не утекли. Злоумышленники пытаются получить их через ссылки в поддельных сообщениях.
Как проверить подозрительное требование оплаты?
Следует связаться с отелем или туристическим парком по официальным контактам. Если данные карты уже переданы мошенникам, необходимо немедленно обратиться в банк.