





 სერბეთი უძრავი ქონების განცხადებების ერთიან ბაზას ამზადებს
 Emotions are Georgia
 თბილისში 2027 წელს დასასრულებელ პროექტებში ბინების 74% გაყიდულია
 ახალი ბულვარი გაყიდვებით ლიდერობს, ძველი ბათუმი ფასით - ბათუმის უძრავი ქონების გაყიდვების უახლესი ტენდენციები, უბნების მიხედვით
 ბელარუსი კურორტებზე ინვესტორებს იზიდავს
 გუდაური ხელოვნური გათოვლიანების სისტემას და ღამის სათხილამურო ტრასებს ამატებს - ზამთრის სეზონისთვის კურორტი ახალ ინფრასტრუქტურას ამზადებს
თაღლითები ავსტრალიის ტურისტულ პარკებს უტევენ
ABC
ავსტრალიის ტურისტული პარკების კლიენტები თაღლითობის ახალ სქემას წააწყდნენ. ბოროტმოქმედები აგზავნიან საცხოვრებლის გადახდის ყალბ მოთხოვნებს, რისთვისაც მოგზაურობის რეალურ მონაცემებს იყენებენ. საფრთხის წინაშე აღმოჩნდნენ მსხვილი ქსელების — BIG4-ის, Reflections Holidays-ისა და G'day Parks-ის სტუმრები, რომლებსაც ბმულზე გადასვლას და საბანკო ბარათების მონაცემების შეყვანას სთავაზობენ, წერს ABC News.
სასტუმროების სახელით გაგზავნილი ყალბი წერილები
თაღლითები გზავნიან ელექტრონულ წერილებს, SMS-ებს და შეტყობინებებს WhatsApp-ში ტურისტებისთვის ნაცნობი კომპანიების სახელით. ზოგ შემთხვევაში ისინი იუწყებიან, რომ გადახდა არ განხორციელდა, სხვა შემთხვევებში კი საბანკო ბარათის დადასტურებას ითხოვენ. ბმულს გადაჰყავს გარე საიტზე, სადაც სტუმრისგან გადახდის მონაცემების მიღებას ცდილობენ. ზოგიერთი შეტყობინება შეიცავს მუქარას ჯავშნის გაუქმების შესახებ, თუ პირი მოთხოვნას არ შეასრულებს.
მსგავს წერილებს წააწყდნენ ტასმანიის სასტუმროების კლიენტებიც, წერს ABC News. ჰობარტში მდებარე Wrest Point Casino-ს სტუმარმა მიიღო შეტყობინება შეკვეთის სწორი ნომრით, ნომრის ტიპითა და მოგზაურობის თარიღებით. წერილის ავტორები ამტკიცებდნენ, რომ ბანკმა ბარათი დაბლოკა და მონაცემების განახლებას სთავაზობდნენ. ამასთან, არც თავად სასტუმროს და არც მის ჯავშნების მომსახურე კომპანიას წერილი არ გაუგზავნიათ.
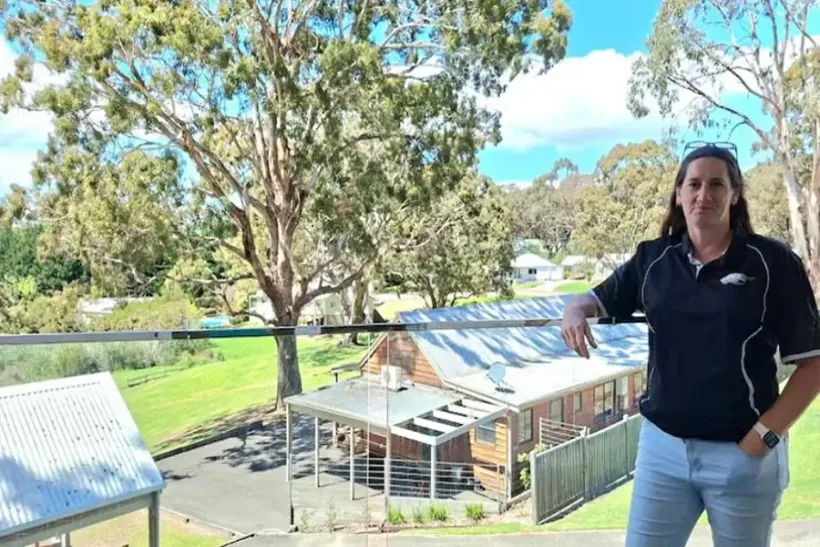
შერი მიდსონმა, ვიქტორიის შტატის ტურისტული პარკის მმართველმა, განაცხადა, რომ შეშფოთებულმა სტუმრებმა დარეკვა დაიწყეს დაგზავნის გამოჩენისთანავე. სახელები და საცხოვრებლის თარიღები შეტყობინებებში ზუსტად ემთხვეოდა რეალურ ჯავშნებს. მოგზაურთათვის ეს ადმინისტრაციის მხრიდან ჩვეულებრივ მიმართვას ჰგავდა. პარკების მფლობელები შიშობენ, რომ კლიენტების მოტყუება დარტყმას მიაყენებს მათი ბიზნესის რეპუტაციას, მიუხედავად იმისა, რომ წერილებს გარეშე პირები გზავნიდნენ.
როგორ აღმოჩნდა მონაცემები თაღლითების ხელში
26 ოქტომბერს ავსტრალიურმა კომპანია RMS Cloud-მა აღმოაჩინა ჯავშნის სისტემის გატეხვა, რომელსაც მთელ მსოფლიოში სასტუმროები და ტურისტული პარკები იყენებენ. ბოროტმოქმედებმა წვდომა მოიპოვეს სტუმრების სახელებზე, კონტაქტებსა და მოგზაურობის დეტალებზე. ეს მონაცემები მათ საშუალებას აძლევს, განთავსების ობიექტების სახელით საცხოვრებლის გადახდის ყალბი მოთხოვნები გააგზავნონ.
RMS Cloud-ის პროგრამებით მსოფლიოში 6000-ზე მეტი სასტუმრო, ტურისტული პარკი და აპარტამენტი სარგებლობს. თუმცა ეს რიცხვი გაჟონვის მასშტაბებს არ ასახავს: ჯერჯერობით უცნობია, რამდენი ობიექტი და სტუმარი დაზარალდა. კომპანია აცხადებს, რომ საბანკო ბარათებისა და განხორციელებული გადახდების მონაცემები არ გამჟღავნებულა. თაღლითები რეკვიზიტების მიღებას უკვე გაჟონვის შემდეგ ცდილობენ, კლიენტებისთვის ყალბი მოთხოვნების გაგზავნის გზით.
განთავსების ოპერატორებმა გააფრთხილეს სტუმრები და სთხოვეს, არ გადავიდნენ საეჭვო შეტყობინებებში მოცემულ ბმულებზე. თუ გადახდის საკითხი ჩნდება, უმჯობესია სასტუმროს დამოუკიდებლად დაუკავშირდეთ ოფიციალური ვებსაიტის ან შეკვეთის დადასტურებაში მითითებული ნომრის საშუალებით. მათ, ვინც უკვე გადასცა ბარათის რეკვიზიტები, ურჩევენ დაუყოვნებლივ მიმართონ ბანკს. RMS Cloud კიბერუსაფრთხოების სპეციალისტების მონაწილეობით გამოძიებას აწარმოებს, ხოლო მისი კლიენტები აგრძელებენ მოგზაურთა ინფორმირებას.
ავსტრალიის ტურიზმი: სტატისტიკა და მოთხოვნა
2026 წლის აგვისტოში უცხოელთა მოკლევადიანი ვიზიტების რაოდენობამ ავსტრალიაში 755 530 შეადგინა. ეს 0,3%-ით მეტია 2025 წლის იმავე თვესთან შედარებით, თუმცა 4,3%-ით ჩამორჩება 2019 წლის აგვისტოს დონეს, იტყობინება სტატისტიკის ბიურო (ABS). უწყება აღრიცხავს საზღვრის კვეთას და არა უნიკალური მოგზაურების რაოდენობას.
|
მაჩვენებელი |
მიმართულება |
ვიზიტების რაოდენობა |
|
ყოფნის შტატი |
ახალი სამხრეთი უელსი |
289 970 |
|
ვიქტორია |
177 380 |
|
|
კვინსლენდი |
174 860 |
|
|
გამომგზავრების ქვეყანა |
ახალი ზელანდია |
110 210 |
|
ჩინეთი |
106 990 |
|
|
იაპონია |
62 600 |
დეკლარირებული ადგილსამყოფელის მიხედვით ლიდერობდა ახალი სამხრეთი უელსი — 289 970 ვიზიტი. ვიქტორიაზე მოდიოდა 177 380, ხოლო კვინსლენდზე — 174 860. გამომგზავრების ძირითადი ქვეყნები იყო ახალი ზელანდია, ჩინეთი და იაპონია: შესაბამისად 110 210, 106 990 და 62 600 ვიზიტი.
კვინსლენდის ტურისტული საწარმოები მოთხოვნის კლებაზე საუბრობენ, წერს ABC News. ფინანსური წლის განმავლობაში, რომელიც 2026 წლის ივნისში დასრულდა, ბანდაბერგის რეგიონმა ღამისთევით 750 000 სტუმარი მიიღო, რომლებმაც A$430 მლნ დახარჯეს. ამასთან, ადგილობრივ მეურნეობა Splitters Farm-ში დამთვალიერებელთა რიცხვი 30%-ით შემცირდა.
მსგავსი დინამიკა დააფიქსირა კომპანია Whalesong Cruises-მა ჰერვი-ბეიში: საზღვაო ექსკურსიების ჯავშნების რაოდენობა წინა სეზონთან შედარებით 30%-ით შემცირდა. ბიზნესის წარმომადგენლები ამას საწვავის მაღალ ფასებსა და სხვა ხარჯებს უკავშირებენ. მოგზაურები უფრო ყურადღებით გეგმავენ ბიუჯეტს და სულ უფრო ხშირად დებენ გადაწყვეტილების მიღებას ბოლო მომენტამდე. ორივე მაჩვენებელი ცალკეულ ოპერატორებს ეხება და არა ზოგადად ავსტრალიის ტურისტულ ბაზარს.
სასტუმროების ბაზრის ციფრული რისკები
International Investment-ის ანალიტიკოსები აღნიშნავენ, რომ RMS Cloud-ის შემთხვევამ ტურისტული საცხოვრებლის ციფრული გაყიდვების მოწყვლადობა გამოავლინა. საბანკო რეკვიზიტების გაჟონვის გარეშეც კი, ჯავშნების მონაცემები შესაძლოა სტუმრების მოსატყუებლად იქნეს გამოყენებული. ასეთ ვითარებაში საფრთხის ქვეშ ექცევა გადახდის თავად მეთოდისადმი ნდობა, თუმცა შესაძლოა სასტუმროს უსაფრთხოების დარღვევა არ დაეშვა.
ამ პრობლემას დარგობრივი მასშტაბიც აქვს. ერთ ტექნოლოგიურ პლატფორმას იყენებენ დამოუკიდებელი სასტუმროები და ტურისტული პარკები, ამიტომ მიმწოდებლის ინციდენტს შეუძლია ერთდროულად რამდენიმე ბრენდი დააზარალოს. ამასთან, თითოეული ობიექტისთვის კომერციული შედეგები შესაძლოა განსხვავდებოდეს: ბევრი რამ არის დამოკიდებული ონლაინ გაყიდვების წილზე, კლიენტთა ბაზის ხასიათსა და სტუმრებთან ოპერატიულად დაკავშირების შესაძლებლობებზე.
ჯერჯერობით უცნობია, რამდენმა მოგზაურმა განიცადა ფინანსური ზარალი ან გაუქმდა თუ არა შეკვეთები თაღლითური შეტყობინებების გამო. ასევე არ არსებობს საფუძველი, ეს შემთხვევა ტურისტული ნაკადის ცვლილებას დავუკავშიროთ. თუმცა იგი აჩვენებს, რომ სასტუმრო აქტივის შეფასებისას დატვირთვისა და შემოსავლის მაჩვენებლები სრულად არ ასახავს ბიზნესის დამოკიდებულებას გარე ციფრულ ინფრასტრუქტურაზე.
მიიღეთ კონსულტაცია უძრავ ქონებაში ინვესტიციების შესახებ International Investment-ის ექსპერტებისგან
ხშირად დასმული კითხვები
რა მოხდა ავსტრალიაში ტურისტული საცხოვრებლის ჯავშნებთან დაკავშირებით?
სასტუმროებისა და ტურისტული პარკების სტუმრებმა დაიწყეს გადახდის ყალბი მოთხოვნების მიღება. შეტყობინებებში გამოყენებული იყო მოგზაურობის რეალური თარიღები და შეკვეთების სხვა მონაცემები.
რომელი ქსელები შეეჯახნენ თაღლითურ შეტყობინებებს?
საეჭვო მოთხოვნების შესახებ ისაუბრეს BIG4-ის, Reflections Holidays-ისა და G'day Parks-ის კლიენტებმა. ეს არ ნიშნავს, რომ თითოეული ამ ქსელის სისტემა გატეხეს.
საიდან მოიპოვეს ბოროტმოქმედებმა სტუმრების მონაცემები?
26 ოქტომბერს RMS Cloud-მა ჯავშნის სისტემაზე არასანქცირებული წვდომა აღმოაჩინა. თაღლითებისთვის ხელმისაწვდომი გახდა სახელები, კონტაქტები და ინფორმაცია მოგზაურობის შესახებ.
გამჟღავნდა თუ არა საბანკო ბარათების მონაცემები?
RMS Cloud-ის განცხადებით, გადახდის რეკვიზიტები არ გაჟონილა. ბოროტმოქმედები მათ მოპოვებას ყალბ შეტყობინებებში მოცემული ბმულების მეშვეობით ცდილობენ.
როგორ გადავამოწმოთ გადახდის საეჭვო მოთხოვნა?
საჭიროა სასტუმროს ან ტურისტულ პარკს ოფიციალური კონტაქტებით დაუკავშირდეთ. თუ ბარათის მონაცემები უკვე გადაეცა თაღლითებს, აუცილებელია დაუყოვნებლივ მიმართოთ ბანკს.